【2026年10月緊急】PHP重大脆弱性「PHP2Shell」とは?企業サイトが今すぐやるべき対策
どうも、なば屋のモノグサ店長です。
2026年10月20日から21日にかけて、世界中のWebサイト運営者を震撼させる重大なセキュリティニュースが報じられました。Webサイトを構築する基盤言語である「PHP」において、極めて危険度の高い脆弱性の存在が公表されたためです。
私の使用しているサーバーも、昨夜からメンテナンスの為、未だにメールが使用できません(R8.10.22AM10時現在)。
自社のコーポレートサイトやオンラインショップが突然乗っ取られ、大切な顧客情報が抜き取られる。今回の問題は、そうした最悪のシナリオがいつでも起こり得る緊急事態を意味しています。「専門的なことは分からない」「うちは規模が小さいから標的にならないだろう」といった油断は決して通用しません。
本記事では、Web担当者や経営者が今すぐ把握すべき今回の脆弱性の正体と、企業として直ちに行うべき対策について、技術的な知識がない方にも分かりやすく解説していきます。
2026年10月に発覚した重大脆弱性「PHP2Shell」とは
今回公表されたPHPの脆弱性(通称:PHP2Shell / 識別番号:CVE-2026-109618)は、セキュリティ業界で最も警戒される「リモートからの任意のコード実行(RCE)」と呼ばれる欠陥です。
共通脆弱性評価システム(CVSS)による深刻度スコアは、最大10のうち「9.2」という最高レベルの評価が下されています。専門用語を省いて端的に言えば、悪意のある第三者がIDやパスワードによる認証プロセスを一切すり抜け、外部から貴社のWebサーバーを自由に遠隔操作できてしまう状態を指しています。
また、今回の脆弱性は発見の経緯も大きな話題を呼びました。
OpenAIのAIモデル「GPT-5.6 Sol」による高度なコード解析を通じて未知の欠陥が特定されたと報じられており、最新AIがサイバーセキュリティの根幹に関わる重大なバグを発見した事例として、世界中のエンジニアから注目を集めている状況です。
ターゲットとなる範囲は非常に広く、現在稼働している多くの企業サイトが影響を受けます。具体的には、PHP 8.2系(8.2.35未満)、PHP 8.3系(8.3.36未満)、PHP 8.4系(8.4.27未満)、そしてPHP 8.5系(8.5.12未満)で構築されている環境が攻撃の対象とされています。現在これらのバージョンを利用している場合は、早急に修正済みの最新版へアップデートを行わなければなりません。
※参考(外部リンク):PHPの重大脆弱性、発見したのは「GPT-5.6Sol」 OpenAIが防御連携を呼びかけ
ここで最も警戒すべきなのが、すでに公式のセキュリティサポートが終了している「PHP 8.1以前」の古いバージョンを使い続けているケースです。
サポートが終了した古い環境に対しては、今回の脆弱性を修正する公式パッチ(修正プログラム)が提供されません。つまり、サーバー環境を刷新しない限り、常にハッカーに対して無防備な状態を晒し続けることになります。自社のWebサイトが現在どのバージョンのPHPで動いているのかを確認することが、被害を防ぐための第一歩となります。
企業サイトやオンラインショップに及ぼす致命的な影響
「うちのサイトはただの会社案内だから、狙われるような機密情報はない」とお考えの経営者の方もいらっしゃるかもしれません。しかし、近年のサイバー攻撃においてその認識は非常に危険と言わざるを得ません。
現在、世界中のWebサイトの4割以上が「WordPress(ワードプレス)」というシステムで作られています。そして、このWordPressを根底で動かしているプログラミング言語こそがPHPなのです。要するに、今回の脆弱性はWordPressを利用しているほぼすべてのサイトにとって、決して対岸の火事ではありません。
もしこの脆弱性を悪用してサーバーに侵入された場合、単にサイトの見た目が改ざんされるだけでは済まないのが実情です。 オンラインショップを運営している環境であれば、顧客の氏名や住所、クレジットカード情報を含む購買履歴などが根こそぎ抜き取られる恐れがあります。くわえて、自社のサーバーが完全に乗っ取られ、スパムメールの大量送信や、他社サイトを攻撃するための「踏み台」として悪用されるケースも後を絶ちません。
こうなると、自社が被害者であると同時に加害者としての責任も問われることになり、長年築き上げてきた企業の社会的信用は一瞬にして失墜してしまいます。
Web担当者が今すぐ実行すべき3つの具体的な対策
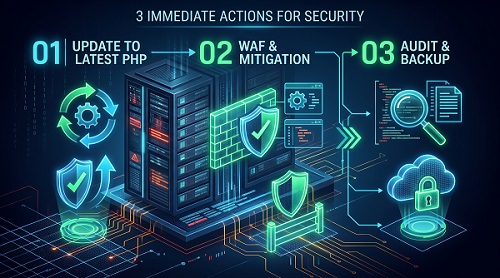
こうした最悪の事態を防ぐため、Webサイトを管理する立場にある方は、以下の対策を速やかに講じる必要があります。ここでは具体的な3つのステップを解説します。
最新版へのアップデートによる恒久的な対応
最も確実かつ根本的な解決策は、公開された修正済みの最新PHPパッケージへとアップデートすることです。契約しているレンタルサーバー会社の管理画面からバージョンを最新のものへ切り替えるか、自社でサーバーを構築・管理している場合は、保守担当者に至急パッチの適用を指示してください。この作業を完了させない限り、根本的なリスクは排除できません。
一時的な緩和策とWAFの導入(暫定対応)
利用しているシステムやデザインテーマの互換性の問題で、どうしても今すぐPHPのバージョンを上げられないケースもあるはずです。 その場合の応急処置として、サーバーの設定ファイル(php.ini)を編集し、公式が発表している脆弱性の標的となりやすい特定の機能を一時的に無効化する緩和策が有効となる場合があります。あわせて、CloudflareなどのWAF(Webアプリケーションファイアウォール)を導入し、外部からの不正な通信をサーバーの手前で遮断する多層的な防御網を構築してください。
被害状況の監査と安全な場所へのバックアップ
アップデート作業を行う前に、すでに自社サイトが攻撃を受けていないかを確認することも極めて重要です。見覚えのない不審なファイルがサーバー内に生成されていないか、アクセスログに異常な通信記録がないかを調査しましょう。 また、作業前には必ずシステムのバックアップを取りますが、万が一すでに侵入されていた場合に備え、過去のクリーンな状態のバックアップデータにマルウェア入りのデータを上書きしてしまわないよう、別の安全な領域へ隔離して保管することが鉄則です。
まとめ:対応に不安がある、制作会社と連絡が取れない法人様へ
今回の「PHP2Shell」は、放置すれば企業の存続に関わるほどの深刻な被害をもたらす極めて危険な脆弱性です。「明日やろう」と後回しにするのではなく、今日の時点での状況確認と迅速な初期対応が強く求められます。
とはいえ、中小企業や店舗の現場においては「社内に技術に詳しい人間がいない」「昔サイトを作ってくれた制作会社と連絡が取れなくなってしまった」というご相談が決して珍しくありません。自社の環境が安全なのかどうかすら判断できず、不安を抱えているご担当者様も多いことでしょう。
「自社のサイトは大丈夫だろうか?」と少しでも不安を感じられましたら、被害が現実のものとなる前に、ぜひ身の回りの詳しい人に相談してみましょうね。
なば屋でも、Webのご相談は広く受け付けております。
近くに相談できる方がいない場合、是非当店のお問い合わせフォームよりご相談ください。
勿論、この他のSEOライティングやSEOディレクション等のご相談も大歓迎です!
\ 最新情報をチェック /

